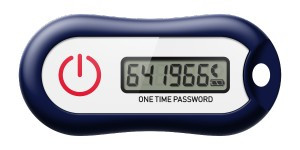
C200 OATH TOTP token kétfaktoros hitelesítéshez
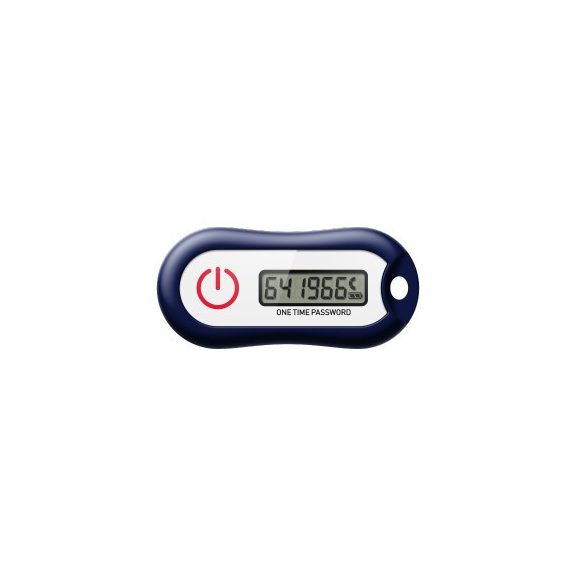
A c200 OATH TOTP Token (I34) egy kompakt, hardveres OTP hitelesítő eszköz kétfaktoros és többfaktoros azonosításhoz (2FA/MFA). A token időalapú, egyszer használatos jelszavakat generál, amelyekkel jelentősen növelhető a felhasználói fiókok, vállalati rendszerek és távoli hozzáférések biztonsága.
A c200 az OATH TOTP szabványt (RFC 6238) használja, SHA-1 algoritmussal működik, és 60 másodperces időlépéssel generál új, 6 számjegyű egyszer használatos kódot. A kód jól olvasható LCD kijelzőn jelenik meg.
A készülék teljesen önállóan működik: nincs szükség okostelefonra, mobilalkalmazásra, internetkapcsolatra vagy mobilhálózatra az OTP-kód előállításához.
Hardveres kétfaktoros hitelesítés
A hagyományos felhasználónév és jelszó önmagában nem minden esetben nyújt megfelelő védelmet. Ha a jelszó illetéktelen személyhez kerül, a fiók további hitelesítési tényező nélkül hozzáférhetővé válhat.
A c200 egy második, fizikai hitelesítési tényezőt biztosít.
A bejelentkezéshez így szükség lehet:
• a felhasználó saját jelszavára
• a c200 token által generált egyszer használatos kódra
A támadónak tehát nem elegendő megszereznie a jelszót, a fizikai tokenre is szüksége lenne.
TOTP időalapú egyszer használatos jelszó
A c200 TOTP, azaz Time-Based One-Time Password technológiát használ.
A token által generált kód időalapon változik. A c200 esetében az alapértelmezett időlépés 60 másodperc, vagyis percenként új OTP-kód használható.
A TOTP különösen elterjedt módszer:
• vállalati bejelentkezésnél
• VPN-hozzáférésnél
• távoli munkavégzésnél
• szerverek és informatikai rendszerek védelménél
• webes szolgáltatásoknál
• ügyfélportáloknál
• adminisztrátori fiókoknál
OATH TOTP RFC 6238 szabvány
A c200 az OATH TOTP RFC 6238 szabvány szerint működik.
Ez egy széles körben alkalmazott, nyílt szabvány az időalapú egyszer használatos jelszavak előállítására.
A token fontos hitelesítési paraméterei:
• OATH TOTP
• RFC 6238 szabvány
• SHA-1 algoritmus
• 60 másodperces időlépés
• 6 számjegyű OTP-kód
• LCD kijelző
Egyszerű, egygombos használat
A c200 kezelése egyszerű.
A token előlapján egyetlen nyomógomb található. A gomb megnyomásakor a készülék kijelzi az aktuális egyszer használatos hitelesítési kódot.
A használat menete:
• nyomja meg a token gombját
• olvassa le a kijelzőn megjelenő 6 számjegyű OTP-kódot
• írja be a kódot a hitelesítést kérő rendszerbe
• a következő időperiódusban új kód generálható
Nincs szükség USB-csatlakozásra vagy más kommunikációs kapcsolatra a hitelesítési kód előállításához.
Telefon nélküli 2FA és MFA
A c200 egyik fő előnye, hogy a felhasználó azonosításához nincs szükség saját vagy céges okostelefonra.
Ez különösen előnyös lehet:
• olyan munkahelyeken, ahol mobiltelefon használata korlátozott
• ipari és gyártási környezetben
• biztonsági szempontból érzékeny területeken
• olyan alkalmazottaknál, akik nem rendelkeznek céges telefonnal
• mobilhálózati lefedettség nélküli helyeken
• olyan szervezeteknél, ahol nem kívánnak SMS-alapú hitelesítést használni
A token az OTP-kódot teljesen önállóan generálja.
Akkumulátorállapot-jelzés
A c200 akkumulátorállapot-jelzéssel rendelkezik.
Ez lehetővé teszi, hogy a felhasználó időben észlelje, ha a token beépített energiaforrása az élettartama végéhez közeledik.
Nagyobb vállalati telepítéseknél ez különösen hasznos lehet, mert egyszerűbbé teszi a tokenek tervszerű cseréjét.
LCD kijelző
Az aktuális 6 számjegyű OTP-kód a készülék saját LCD kijelzőjén jelenik meg.
A kijelző használatához nincs szükség:
• számítógépes kapcsolatra
• USB-csatlakozásra
• Bluetooth-kapcsolatra
• NFC-kapcsolatra
• internetkapcsolatra
• mobiltelefonra
A token ezért egyszerűen hordozható és önálló hitelesítő eszközként használható.
Vállalati 2FA és MFA rendszerekhez
A c200 jól használható nagyobb szervezeti környezetben is, ahol sok felhasználó számára kell hardveres kétfaktoros hitelesítést biztosítani.
Tipikus alkalmazási területek:
• vállalati informatikai rendszerek
• VPN és távoli hozzáférés
• rendszergazdai fiókok
• felhőszolgáltatások
• belső vállalati portálok
• pénzügyi rendszerek
• ipari informatikai rendszerek
• ügyfélportálok
• távoli munkavégzés
Főbb tulajdonságok
• hardveres OTP token
• kétfaktoros hitelesítéshez (2FA)
• többfaktoros hitelesítéshez (MFA)
• időalapú TOTP működés
• OATH TOTP RFC 6238 szabvány
• SHA-1 algoritmus
• 60 másodperces időlépés
• 6 számjegyű egyszer használatos jelszó
• egygombos kezelés
• LCD kijelző
• akkumulátorállapot-jelzés
• nincs szükség okostelefonra
• nincs szükség mobilalkalmazásra
• nincs szükség internetkapcsolatra a kód generálásához
• kompakt, ergonomikus kialakítás
• kulcstartón is kényelmesen hordozható
Műszaki adatok
Terméktípus: hardveres OTP hitelesítő token
Modell: c200 OATH TOTP Token (I34)
OTP típus: időalapú TOTP
Szabvány: OATH TOTP, RFC 6238
Hash algoritmus: SHA-1
OTP kód hossza: 6 számjegy
Időlépés: 60 másodperc
Kijelző: LCD
Vezérlés: egy nyomógomb
Akkumulátorállapot-jelzés: igen
Kivitel: kompakt, kulcstartón hordozható hardveres token
c100 HOTP vagy c200 TOTP?
A c100 HOTP és a c200 TOTP hasonló célra, hardveres kétfaktoros hitelesítésre használható, működési módjuk azonban eltér.
A c100 eseményalapú HOTP token. Az új kód a gomb megnyomásakor generálódik.
A c200 ezzel szemben időalapú TOTP token. A hitelesítési kód meghatározott időintervallumonként automatikusan változik.
A c200 jellemzői:
• időalapú működés
• 60 másodperces időlépés
• OATH TOTP RFC 6238
• 6 számjegyű kód
A c100 jellemzői:
• eseményalapú működés
• OATH HOTP RFC 4226
• a következő kód gombnyomással generálható
A megfelelő típus kiválasztását elsősorban az alkalmazott hitelesítési rendszer követelménye határozza meg.
Fix vagy programozható TOTP token?
Ez a c200 modell előre konfigurált TOTP token.
Ha olyan tokenre van szükség, amelynél saját seed, vagyis titkos kulcs állítható be, illetve a 30 vagy 60 másodperces időlépés is konfigurálható, akkor a Programmable c200 TOTP Token változat ajánlott.
A programozható c200 NFC-kapcsolaton keresztül konfigurálható, és a saját hitelesítési rendszer seed értékei tölthetők rá. A programozható változat 30 vagy 60 másodperces időlépést támogat.
Kinek ajánlott?
A c200 OATH TOTP Token megfelelő választás lehet:
• vállalatoknak
• informatikai rendszergazdáknak
• pénzügyi szervezeteknek
• ipari vállalkozásoknak
• közintézményeknek
• oktatási intézményeknek
• szolgáltatóknak
• távoli munkavégzést biztosító szervezeteknek
• olyan rendszerekhez, amelyek OATH TOTP hitelesítést támogatnak
Különösen előnyös ott, ahol egyszerű, telefonfüggetlen és szabványos hardveres TOTP hitelesítésre van szükség.
Rendelési információ
Az OTP token kiválasztásakor ellenőrizni kell, hogy a használni kívánt hitelesítési rendszer OATH TOTP RFC 6238 kompatibilis-e, illetve megfelel-e számára a 60 másodperces időlépés.
Biztonsági okból az OTP tokenek visszaküldésére speciális feltételek vonatkoznak, különösen akkor, ha az adott tokenhez tartozó titkos seed már kiadásra került.
(4 646 Ft+ÁFA)

(4 646 Ft+ÁFA)