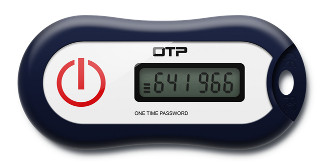
C100 HOTP eseményalapú OTP token kétfaktoros hitelesítéshez
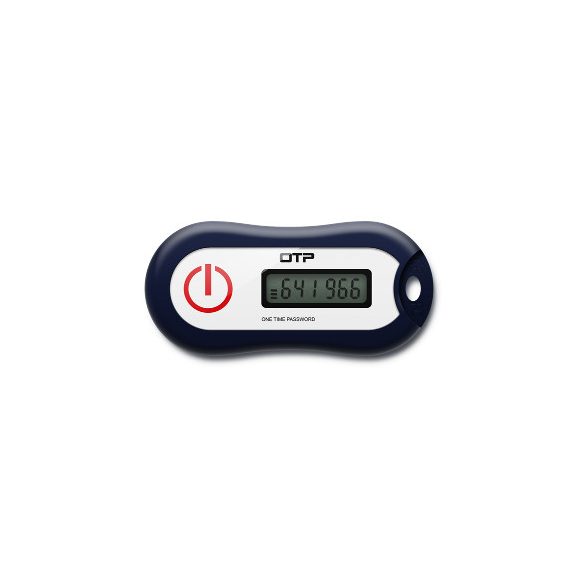
A c100 HOTP Token egy kompakt, hardveres OTP hitelesítő eszköz kétfaktoros és többfaktoros azonosításhoz (2FA/MFA). A token egyetlen gombnyomásra új, egyszer használatos, 6 számjegyű jelszót generál, amely felhasználható a felhasználói bejelentkezés biztonságának növelésére.
A készülék az OATH HOTP szabványt (RFC 4226) használja, ezért olyan rendszerekhez illeszthető, amelyek támogatják az eseményalapú HOTP hitelesítést.
A c100 különösen alkalmas vállalati környezetbe, ahol fontos a felhasználói fiókok erősebb védelme, de nem szeretnének okostelefonos alkalmazásra vagy SMS-alapú azonosításra támaszkodni.
Hardveres kétfaktoros hitelesítés
A hagyományos felhasználónév és jelszó önmagában korlátozott védelmet jelenthet, különösen akkor, ha a jelszó illetéktelen kezekbe kerül.
A c100 token egy további hitelesítési tényezőt biztosít. A felhasználónak a jelszava mellett a fizikai token által generált egyszer használatos kódra is szüksége van.
Ez használható:
• kétfaktoros hitelesítéshez (2FA)
• többfaktoros hitelesítéshez (MFA)
• vállalati hozzáférés-védelemhez
• VPN bejelentkezéshez
• távoli hozzáféréshez
• üzleti alkalmazásokhoz
• belső informatikai rendszerekhez
HOTP – eseményalapú egyszer használatos jelszó
A c100 HOTP, azaz HMAC-Based One-Time Password elven működik.
A TOTP rendszerekkel ellentétben a HOTP kód nem időzítés alapján változik. Új kód akkor jön létre, amikor a felhasználó megnyomja a token gombját.
Az eseményalapú működés előnye, hogy a generált kód nem néhány másodperc után jár le automatikusan, hanem a rendszer által történő felhasználásig érvényes maradhat.
Ez különösen kényelmes lehet olyan felhasználóknak, akiknek több időre van szükségük a kód beviteléhez.
OATH HOTP szabvány
A c100 az OATH HOTP RFC 4226 szabványnak megfelelő token.
Az OATH-kompatibilitás lehetővé teszi, hogy a készülék szabványos HOTP rendszerekkel és hitelesítési szerverekkel legyen használható.
A token fő hitelesítési paraméterei:
• OATH HOTP (RFC 4226)
• SHA-1 algoritmus
• 6 számjegyű OTP kód
• eseményalapú működés
• LCD kijelző
Egyszerű használat
A c100 előlapján egyetlen gomb található.
A használat menete egyszerű:
• a felhasználó megnyomja a token gombját
• az eszköz új egyszer használatos kódot generál
• a 6 számjegyű kód megjelenik az LCD kijelzőn
• a felhasználó a kódot beírja a hitelesítést kérő rendszerbe
Nincs szükség mobiltelefonra, alkalmazás telepítésére vagy internetkapcsolatra a kód generálásához.
Telefon nélküli 2FA megoldás
A hardveres OTP token egyik fő előnye, hogy a felhasználó hitelesítése nem függ okostelefontól.
Ez különösen előnyös lehet:
• olyan munkahelyeken, ahol mobiltelefon használata korlátozott
• ipari környezetben
• biztonsági szempontból érzékeny területeken
• olyan felhasználóknál, akik nem rendelkeznek céges okostelefonnal
• olyan rendszereknél, ahol kerülni szeretnék az SMS-alapú 2FA-t
• olyan környezetben, ahol nincs megbízható mobilhálózati lefedettség
Duo Security kompatibilitás
A gyártó a c100 HOTP tokent Duo Security használatához is ajánlja.
Emellett a termék kompatibilitási listáján a SmartSign és a PingID is szerepel.
A tényleges kompatibilitást minden esetben célszerű ellenőrizni az adott hitelesítési rendszer követelményei alapján.
Hosszú akkumulátor-élettartam
A c100 beépített akkumulátorral működik.
A gyártó által megadott várható akkumulátor-élettartam:
3–5 év
A token használatához nincs szükség töltésre vagy rendszeres akkumulátorcserére.
Ez különösen alkalmassá teszi nagyobb vállalati telepítésekhez, ahol fontos az alacsony karbantartási igény.
Kompakt kulcstartó kivitel
A c100 kis méretű, ergonomikus kulcstartó kialakítású hitelesítő token.
Méret: 62 × 29 × 11 mm
Tömeg: 14,4 g
A kompakt ház könnyen hordozható kulcscsomón, belépőkártya mellett vagy más vállalati azonosítóeszközzel együtt.
LCD kijelző
A generált 6 számjegyű egyszer használatos jelszó beépített LCD kijelzőn jelenik meg.
A kijelző használatához nincs szükség külön számítógépes vagy mobilkapcsolatra.
A token önálló eszközként működik.
Vállalati 2FA és MFA rendszerekhez
A c100 különösen jól használható olyan szervezeteknél, amelyek nagyobb számú felhasználó számára szeretnének egyszerű, hardveralapú többfaktoros hitelesítést biztosítani.
Tipikus felhasználási területek:
• vállalati informatikai rendszerek
• VPN hozzáférés
• távoli munkavégzés
• adminisztrátori fiókok
• pénzügyi és üzleti alkalmazások
• belső vállalati portálok
• kritikus rendszerekhez történő hozzáférés
• ügyfél- és partnerportálok
Egyedi arculattal is rendelhető
A c100 token elő- és hátlapja egyedi vállalati arculattal is rendelhető.
Nagyobb mennyiség esetén lehetőség van például:
• vállalati logó elhelyezésére
• egyedi grafika használatára
• saját márkajelzés kialakítására
• első és hátsó előlap testreszabására
A gyártó a teljes színű elő- és hátlap testreszabását minimum rendelési mennyiséghez köti.
Főbb tulajdonságok
• hardveres OTP hitelesítő token
• kétfaktoros hitelesítéshez (2FA)
• többfaktoros hitelesítéshez (MFA)
• eseményalapú HOTP működés
• OATH HOTP RFC 4226 szabvány
• SHA-1 algoritmus
• 6 számjegyű egyszer használatos kód
• egygombos kezelés
• LCD kijelző
• nincs szükség okostelefonra
• nincs szükség mobilalkalmazásra
• nincs szükség internetkapcsolatra a kód generálásához
• Duo Security használatához ajánlott
• SmartSign kompatibilitás
• PingID kompatibilitás
• 3–5 év várható akkumulátor-élettartam
• kompakt kulcstartó kivitel
• egyedi vállalati arculattal is rendelhető
Műszaki adatok
Terméktípus: hardveres OTP hitelesítő token
Modell: c100
OTP típus: eseményalapú HOTP
Szabvány: OATH HOTP, RFC 4226
Hash algoritmus: SHA-1
OTP kód hossza: 6 számjegy
Kijelző: LCD
Vezérlés: 1 nyomógomb
Tápellátás: beépített akkumulátor
Várható akkumulátor-élettartam: 3–5 év
Kivitel: kulcstartó token
Méret: 62 × 29 × 11 mm
Tömeg: 14,4 g
Üzemi hőmérséklet: -10 °C – +50 °C
Tárolási hőmérséklet: -20 °C – +70 °C
Kompatibilitás: SmartSign, Duo, PingID
Megfelelőség: RoHS, FCC, CE
HOTP vagy TOTP?
A c100 HOTP, vagyis eseményalapú token.
Ez azt jelenti, hogy az új egyszer használatos jelszó a gomb megnyomásakor jön létre.
A TOTP tokenek ezzel szemben időalapon működnek, és a generált kód jellemzően 30 vagy 60 másodperc után automatikusan lecserélődik.
A HOTP előnyei:
• nincs rövid időkorlát a kód begépelésére
• egyszerű egygombos működés
• nincs szükség pontos belső időszinkronra
• jól használható klasszikus hardveres OTP rendszereknél
Ha időalapú egyszer használatos jelszóra van szükség, a c200 TOTP Token lehet megfelelőbb választás.
Kinek ajánlott?
A c100 HOTP token ajánlott:
• vállalatoknak
• informatikai rendszergazdáknak
• pénzügyi szervezeteknek
• ipari vállalkozásoknak
• közintézményeknek
• oktatási intézményeknek
• szolgáltatóknak
• olyan szervezeteknek, ahol hardveres 2FA/MFA szükséges
Különösen jó választás akkor, ha egyszerű, telefonfüggetlen és szabványos HOTP hitelesítési megoldásra van szükség.
(3 858 Ft+ÁFA)

(3 858 Ft+ÁFA)